
Anthropic 干了件挺少见的事:把过去一年里、自己平台上封掉的 832 个搞网络攻击的账号,挨个翻了一遍,然后把结论公开了。🧐
这事值得说,不是因为”AI 被坏人用了”这种老调子,而是因为它第一次把”坏人到底怎么用 AI”摆出了具体数字。时间跨度是 2025 年 3 月到 2026 年 3 月。得先把话说在前面——这 832 个不是全部,而是”资料足够详细、能做完整分析”的那一批,所以它更像一份一线样本观察,不是整个黑产的全景图。但就算只是样本,有些数字也够让人坐直了。
最直接的一个:832 个账号里,有 560 个、占 67.3%,是拿 AI 来帮忙写恶意软件的。”让模型帮我写段木马”,已经是这帮人里最主流的用法。还有 6.5% 的账号,用 AI 做的是”打进来之后的横向移动”——一台机器已经攻破了,再借 AI 摸索怎么往内网更深处爬。
比绝对数字更扎眼的,是趋势。Anthropic 用自家一套风险评分给这些攻击者打了分:前半年,被评成”中等风险及以上”的占 33%;到后半年,直接窜到 56%,大概翻了 1.7 倍。⚠️ 也就是说,只隔了半年,平台上活跃的攻击者整体就”变强”了一截。这不是某一个高手变猛了,而是整个池子的水位在涨。
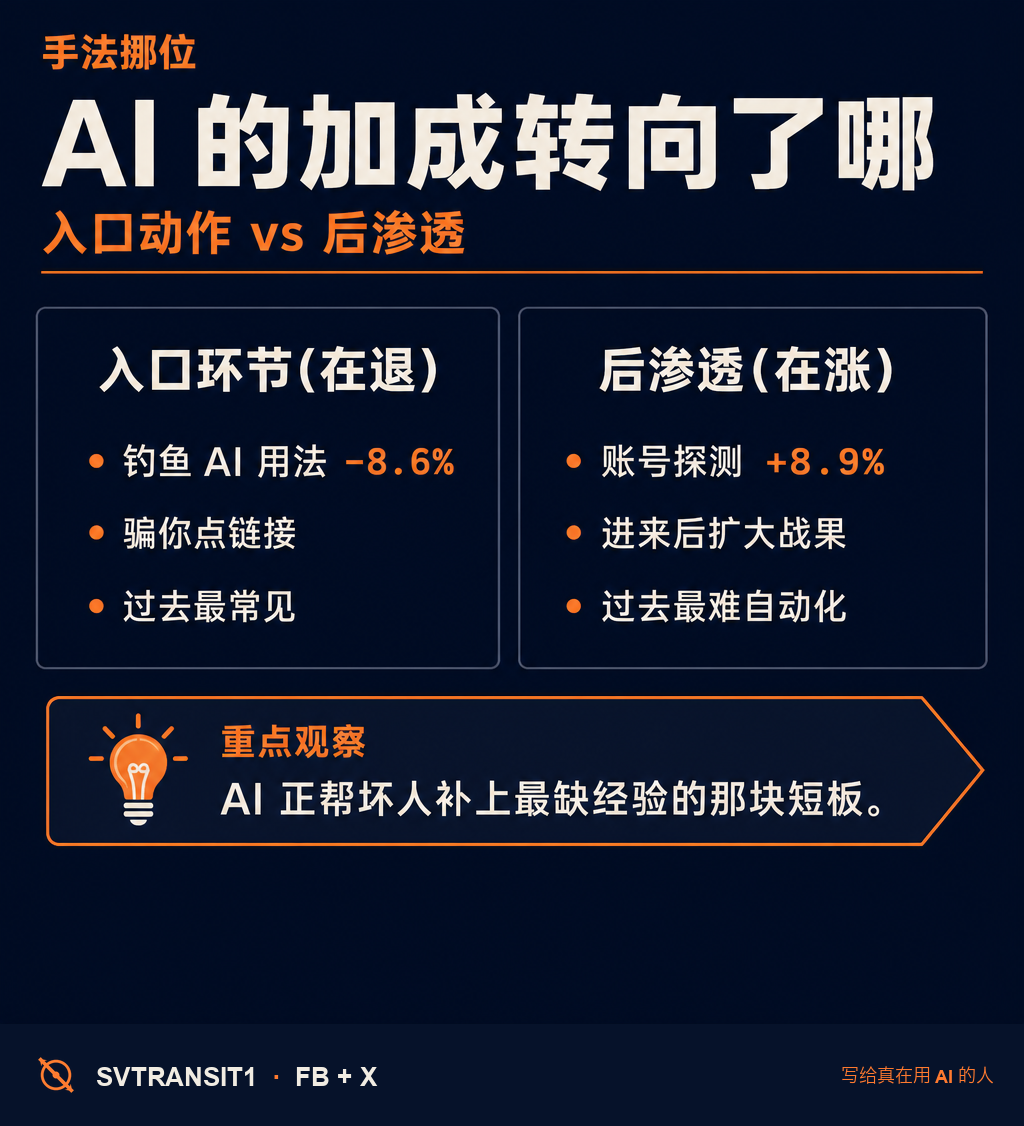
手法也在挪位置。借 AI 搞钓鱼的比例反而降了 8.6%,但”进来之后做账号探测”的用法涨了 8.9%。Anthropic 的解读挺关键:AI 对攻击者最大的加成,正从”骗你点链接”那种入口动作,转向”人已经进来了、接下来怎么扩大战果”的后渗透环节——而后者,恰恰是过去最吃经验、最难自动化的一段。换句话说,AI 正在帮坏人补上他们最缺的那块短板。
他们还把这些行为对到了安全圈天天用的 MITRE ATT&CK 框架上。有个反常的点:一个被他们捣毁的国家级行动,用了 30 种技术、横跨 13 个战术,按框架算危险度直接拉满 100——但 Anthropic 反过来觉得,这套框架”装不下”AI 带来的新威胁。原因也不难理解:ATT&CK 是照着人类攻击者的节奏设计的,一步一步、有人在操作;它描述不了一条”基本能自己跑”的攻击链。
“越来越自动化”这一条,可能是整份报告里最该警惕的。过去一次像样的入侵,是一连串需要人盯着、一步步判断的活儿:进哪台机器、提哪个权限、横向往哪走、看到什么再决定下一步。这些”看情况临场决策”的环节,正是 AI 最擅长接管的部分。一旦攻击链能大段大段自己跑,门槛和成本就同时塌了——以前要一个有经验的人花几天,现在可能是一段脚本加一个模型,几个小时铺开一片。数量和速度,本身就是一种新的威胁。
对防守方来说,这其实把节奏整个打乱了。过去的安全运营,很多是靠”人类攻击者也得喘口气、也会犯错、也得查资料”这些缝隙争取反应时间;当对面换成一个不知疲倦、还能并行的自动链条,留给你发现和处置的窗口就被压得很窄。顺着报告的逻辑往下想,检测大概得往”看行为、抢实时”的方向挪——等你按老节奏复盘完,对面可能已经跑完三轮了。
归纳下来,三个判断都不复杂:AI 让攻击者更危险了,尤其在后渗透阶段;攻击正变得越来越自动化;以及,我们现在用的安全框架,有点跟不上趟了。
当然,这份报告得对半看。它盯的是 Anthropic 自己平台(也就是 Claude)上的账号,不等于整个 AI 攻击生态;那套风险分是它自家标准;样本本身也做过筛选,天然偏向那些查得清楚的案子。它更像”一家大模型公司,从自己后台看到的攻防一线”,而不是行业普查。但方向上,它给了个挺难得的视角:坏人用 AI 搞攻击,早过了”会不会”的阶段,现在的问题是”用到哪一步”。
防守这边,真追得上吗?这可能才是接下来两年最值得盯的一条线。
完整链接 · 评论区取 ↓
关注 @svtransit1 · 写给真在用 AI 的人
#AI #网络安全 #Claude #AI安全 #大模型
原始来源:https://www.anthropic.com/news/AI-enabled-cyber-threats-mitre-attack
关注 @svtransit1 · 每 3 小时一篇 AI 前线 · RSS