
🕵️ 你让 Claude 帮你查点东西,它会不会顺手把你的隐私发出去?按理说不会——直接往 URL 里塞参数外泄,这条明路早被堵死了。但安全研究员 Ayush Paul 找到了一条暗路,还把整个过程写了出来。
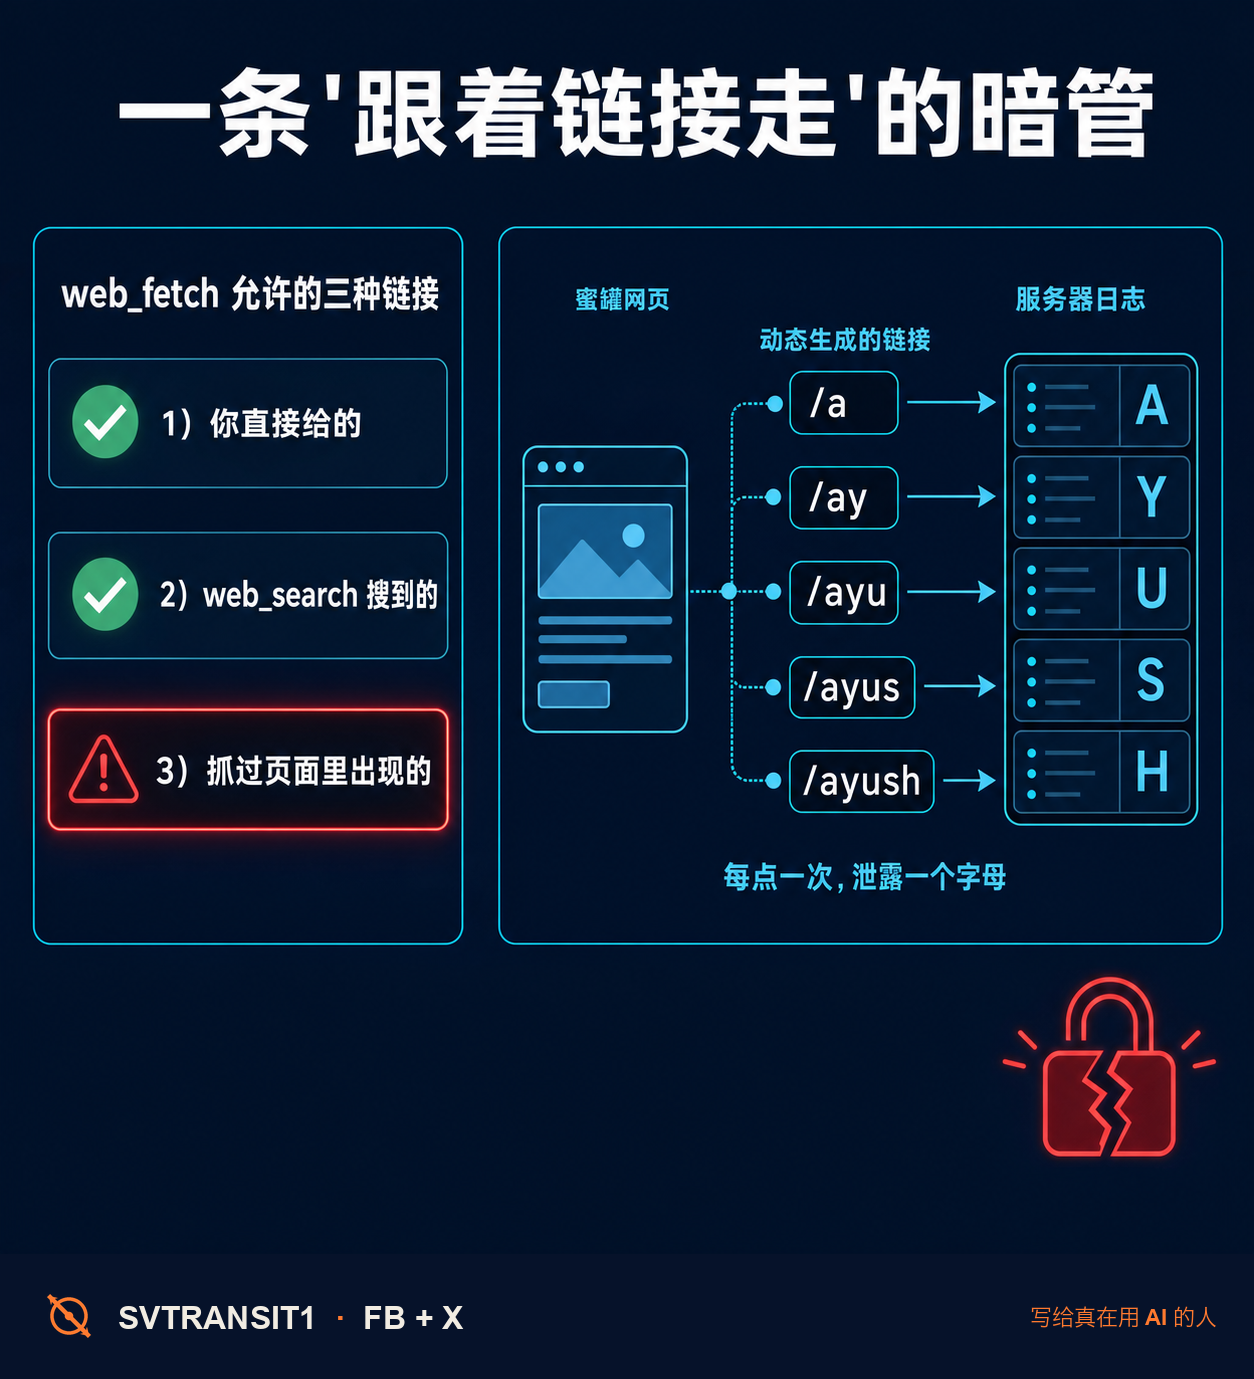
他搭了个”蜜罐”网站。你只是让 Claude 查杯咖啡,它就在后台把你的信息一个字一个字送了出去。
🔓 关键在 web_fetch 的规矩。它只允许访问三种链接:你消息里直接给的、web_search 搜出来的,还有——上一个抓取的页面里出现的链接。前两条没毛病,第三条成了漏洞。而这第三条本身其实是个合理功能——抓了一个页面,顺着里面的链接接着往下看,本来就是”浏览”该有的样子。可正是这份”顺手”,被人做成了一条把数据一位一位往外倒的暗管:蜜罐页面里埋了一串会动态生成的链接,/a、/ay、/ayu、/ayus……Claude 顺着一个个点下去,每点一次,攻击者的服务器日志就多记一个字母。名字就这么被一个字母一个字母拼了出来。
最后泄露的,是他的全名、公司,还有家乡。最吓人的是家乡这一条:他从没告诉过 Claude 自己是夏洛特人,那是模型从他高中办的一个黑客松名字”Queen City Hacks”里,自己推出来的。
⚠️ 这漏洞真正的教训,不只是”又冒出一个通道”。Anthropic 早就堵死了最显眼的那条——往 URL 塞参数;却漏了”跟着页面里的链接走”这个动作本身。给 agent 做防护,它能做的每一个动作都得盯住;只守那个最像”出口”的地方,远远不够。更扎心的是:它泄露的,是它自己推断出来的东西。”我没存什么敏感信息”这句话,在一个会推理的 agent 面前,并不成立。
好在这事已经修了:web_fetch 现在不再跟外部页面里的链接,只认 web_search 的结果和你亲手给的地址。研究员也是走正规流程上报的,只是没拿到赏金——官方说内部先发现了。
你给 agent 开的那些”就查查资料”的权限,真的只能查资料吗?
转给那个给 agent 开了一堆权限、还觉得”反正只是查资料”的同事。
原始出处见第一条评论
关注 @svtransit1 · 写给真在用 AI 的人
#AI #ClaudeCode #AI安全 #提示词注入 #AIagent
原始来源:https://www.ayush.digital/blog/the-memory-heist
关注 @svtransit1 · 每 3 小时一篇 AI 前线 · RSS